News GMT Consulting
Il report semestrale CSIRT Italia fotografa le minacce nazionali: crescono segnalazioni grazie a normativa NIS. Phishing, credenziali compromesse e vulnerabilità accelerate dall’AI restano i principali vettori d’attacco
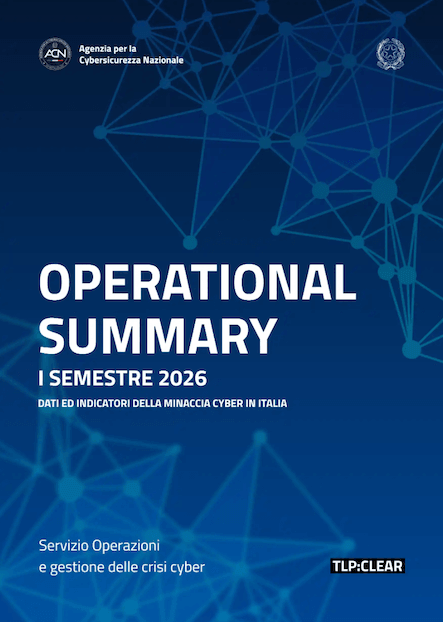 È disponibile sul portale dell'Agenzia per la Cybersicurezza Nazionale (ACN) l’Operational Summary 1° Semestre 2026, il documento periodico elaborato dal CSIRT Italia per analizzare l'andamento delle minacce informatiche a danno di enti e imprese nazionali.
Nei primi sei mesi dell'anno sono stati censiti 2.171 eventi cyber, con un incremento del 47% rispetto ai 1.474 rilevati nello stesso periodo del 2025. Come precisato dall'Agenzia, tale aumento non riflette un aggravamento improvviso degli attacchi, bensì una maggiore capacità di intercettazione e visibilità derivante dall'entrata a regime degli obblighi di notifica previsti dalla direttiva NIS 2, che hanno generato oltre 1.000 segnalazioni gestite dal CSIRT.
I numeri del semestre e i settori più esposti
L'analisi dei dati raccolti tra gennaio e giugno 2026 evidenzia una netta evoluzione nella distribuzione degli incidenti e nei comparti colpiti:
-
Incidenti con impatto confermato: sul totale degli eventi trattati, 1.072 sono stati classificati come incidenti con impatto confermato sull'operatività o sui dati, mentre i restanti 1.099 eventi senza impatto risultano in lieve calo (-6%) rispetto al primo semestre 2025.
-
Settori maggiormente interessati: in linea con l'ampliamento del perimetro normativo NIS 2, i comparti più coinvolti dagli eventi cyber nel semestre sono il Manifatturiero, il Tecnologico e il Sanitario, mentre si riduce l'incidenza percentuale sulla Pubblica Amministrazione centrale e locale.
-
Ransomware e DDoS in flessione ma critici: si registrano 181 attacchi ransomware (-12% rispetto ai 206 del primo semestre 2025), che continuano tuttavia a rappresentare una delle minacce più gravi per la continuità operativa (colpendo soprattutto manifatturiero, retail e tech), e 407 campagne DDoS (-32%), legate in larga parte ad attivismo geopolitico — con picchi in concomitanza con i Giochi Olimpici Invernali Milano Cortina 2026 e nei mesi di maggio e giugno — ma con disservizi perlopiù temporanei.
Vettori d'attacco, boom delle vulnerabilità e ruolo del fattore umano
Dal punto di vista tecnico e organizzativo, il report ACN richiama l'attenzione delle imprese su tre direttrici di rischio prioritarie:
-
Credenziali, phishing e supply chain: aumentano gli episodi legati all'abuso di credenziali valide precedentemente sottratte, all'esposizione di dati e alle campagne e-mail malevole. Diversi incidenti hanno inoltre coinvolto fornitori di servizi IT con effetti a cascata lungo la catena di fornitura, confermando come la sicurezza dei partner rappresenti un fattore critico di esposizione.
-
Crescita record delle vulnerabilità (CVE): nel primo semestre 2026 sono state pubblicate 37.032 nuove vulnerabilità (+54% rispetto alle 24.098 del 2025), di cui 5.722 corredate da Proof of Concept (PoC) e 69 sfruttate attivamente. Secondo l'Agenzia, questa accelerazione è legata anche al crescente impiego di modelli di Intelligenza Artificiale di frontiera nell'analisi del codice e nella ricerca di falle.
-
Allertamento preventivo e igiene digitale: per contrastare l'esposizione di servizi remoti, VPN e sistemi non aggiornati, il CSIRT Italia ha inviato 7.634 comunicazioni di allertamento preventivo, individuando oltre 24.300 asset a rischio. Il quadro conferma la centralità del fattore umano (riconoscimento del phishing, gestione sicura delle password e adozione dell'autenticazione multi-fattore) accanto ai controlli tecnici.
L'Operational Summary 1° Semestre 2026 è consultabile e scaricabile gratuitamente nella sezione pubblicazioni del sito istituzionale dell'Agenzia per la Cybersicurezza Nazionale. Clicca qui per consultarlo.
La tua azienda è pronta ad affrontare gli obblighi NIS 2 e i nuovi rischi cyber? I dati dell'ACN confermano che la prevenzione passa dall'integrazione tra processi organizzativi solidi, controllo della supply chain e consapevolezza del personale.
Noi di GMT Consulting supportiamo le imprese nell'adeguamento alla normativa NIS 2, nell'implementazione e certificazione dei sistemi di gestione ISO/IEC 27001 e nella formazione cybersecurity dei lavoratori.
Contattaci per ricevere maggiori informazioni o fissare un incontro con i nostri consulenti.
Tutte le news
Contatta ora GMT per informazioni o preventivi!
Ti rispondiamo entro 24 ore lavorative